
Tendencias de ciberseguridad: amenazas por correo electrónico
El correo electrónico sigue siendo una de las herramientas más utilizadas por empresas y particulares. Sin embargo, también puede convertirse en una puerta de entrada para virus, malware y diferentes tipos de fraude.
Cada día recibimos numerosos mensajes. Algunos son legítimos, mientras que otros buscan engañarnos o conseguir información confidencial.
Por este motivo, es importante conocer las principales amenazas por correo electrónico. Además, saber identificarlas puede ayudarnos a evitar problemas de seguridad.
¿Por qué el correo electrónico es un riesgo?
Los ciberdelincuentes utilizan el correo electrónico porque es una vía de comunicación habitual. Además, pueden enviar mensajes a miles de personas de forma rápida.
El objetivo puede ser muy diferente. En algunos casos buscan obtener dinero. En otros, intentan conseguir contraseñas o datos personales.
También pueden utilizar archivos adjuntos o enlaces maliciosos. Al abrirlos, el usuario puede descargar malware sin darse cuenta.
Por ello, la precaución es fundamental al recibir un correo electrónico sospechoso.
Principales amenazas por correo electrónico
Existen diferentes tipos de ataques y fraudes. A continuación, repasamos algunos de los más habituales.
Fraudes económicos
Los fraudes económicos buscan conseguir dinero mediante el engaño.
Para ello, los delincuentes suelen utilizar historias llamativas. Por ejemplo, pueden ofrecer premios, inversiones, préstamos o supuestas oportunidades de negocio.
También pueden hacerse pasar por personas que necesitan ayuda urgente.
El objetivo es conseguir que la víctima realice un pago o facilite información bancaria.
Por tanto, debemos desconfiar de cualquier mensaje que prometa grandes cantidades de dinero o beneficios extraordinarios.
Malware y archivos maliciosos
Otra amenaza habitual es el malware.
En este caso, el correo puede incluir un archivo adjunto malicioso. También puede contener un enlace que dirige a una página peligrosa.
Los archivos pueden parecer documentos normales. Por ejemplo, pueden presentarse como facturas, presupuestos, pedidos o justificantes.
Sin embargo, al abrirlos podemos poner en riesgo nuestro equipo.
Por eso, no debemos abrir archivos adjuntos de remitentes desconocidos. Además, es recomendable comprobar el contenido del mensaje antes de descargar cualquier documento.
Fraude del mulero
El denominado fraude del mulero utiliza falsas ofertas de trabajo para captar a las víctimas.
Normalmente, se ofrecen trabajos aparentemente sencillos y muy bien remunerados. No suelen requerir experiencia ni conocimientos específicos.
La persona contratada recibe dinero en su cuenta. Después, debe transferirlo a otra cuenta o enviarlo mediante diferentes sistemas de pago.
El problema es que ese dinero puede proceder de actividades delictivas.
Por tanto, la persona que participa puede terminar colaborando en el movimiento de dinero obtenido ilegalmente. Además, puede enfrentarse a consecuencias legales.
Si una oferta de trabajo parece demasiado buena para ser verdad, conviene analizarla con mucha atención.
Phishing: cuidado con los mensajes falsos
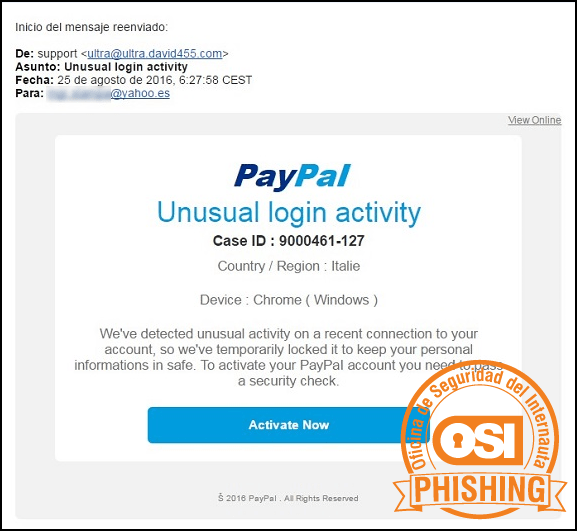
El phishing es una de las técnicas de fraude más conocidas.
Los ciberdelincuentes envían mensajes que imitan a empresas, bancos, plataformas digitales o incluso personas conocidas.
El objetivo suele ser conseguir información confidencial. Por ejemplo, pueden intentar obtener contraseñas, datos bancarios o credenciales de acceso.
El mensaje puede incluir un enlace. Al acceder, la víctima llega a una página que imita a la página oficial.
Después, introduce sus datos pensando que está accediendo a un servicio legítimo.
Sin embargo, la información acaba en manos de los ciberdelincuentes.
¿Cómo identificar un posible phishing?
Existen algunas señales que pueden ayudarnos a detectar estos mensajes.
Por ejemplo:
- El correo solicita información personal o bancaria.
- Incluye enlaces sospechosos.
- Utiliza un tono de urgencia.
- Contiene errores ortográficos o gramaticales.
- El remitente no coincide exactamente con la empresa que dice representar.
- Solicita realizar un pago de forma inmediata.
- Incluye archivos adjuntos inesperados.
Además, debemos evitar acceder a servicios importantes desde enlaces incluidos en correos sospechosos.
Es preferible entrar directamente en la página oficial escribiendo la dirección en el navegador.
La seguridad empieza por el usuario
La tecnología de seguridad es importante. Sin embargo, el comportamiento del usuario también desempeña un papel fundamental.
Un correo aparentemente inofensivo puede convertirse en un problema si descargamos un archivo peligroso o introducimos nuestras credenciales en una página falsa.
Por ello, es recomendable mantener una actitud prudente.
Antes de hacer clic en un enlace, debemos comprobar quién lo envía. También conviene analizar qué nos está solicitando.
Además, las empresas deben contar con herramientas de protección adecuadas. Un buen sistema de seguridad puede ayudar a detectar y bloquear muchas amenazas antes de que lleguen al usuario.
Protege tu empresa frente a las amenazas
Los ataques mediante correo electrónico continúan evolucionando. Por este motivo, las empresas necesitan combinar tecnología, formación y prevención.
Contar con soluciones de antivirus, protección del correo electrónico y sistemas de seguridad adecuados reduce los riesgos.
Asimismo, formar a los empleados es fundamental. Un usuario capaz de identificar un phishing tiene muchas más posibilidades de evitarlo.
La mejor defensa frente al correo malicioso es no bajar la guardia.
Si recibes un mensaje inesperado, analiza siempre su remitente, el contenido y los enlaces antes de realizar cualquier acción.
La seguridad informática empieza con pequeños gestos. Y reconocer una amenaza a tiempo puede evitar un problema mucho mayor.
En Terabyte podemos ayudarte a mejorar la seguridad informática de tu empresa y proteger tus equipos, usuarios y datos frente a las amenazas actuales.